Mengapa S3M Security Indonesia Jadi Alternatif Modern Cisco ISE
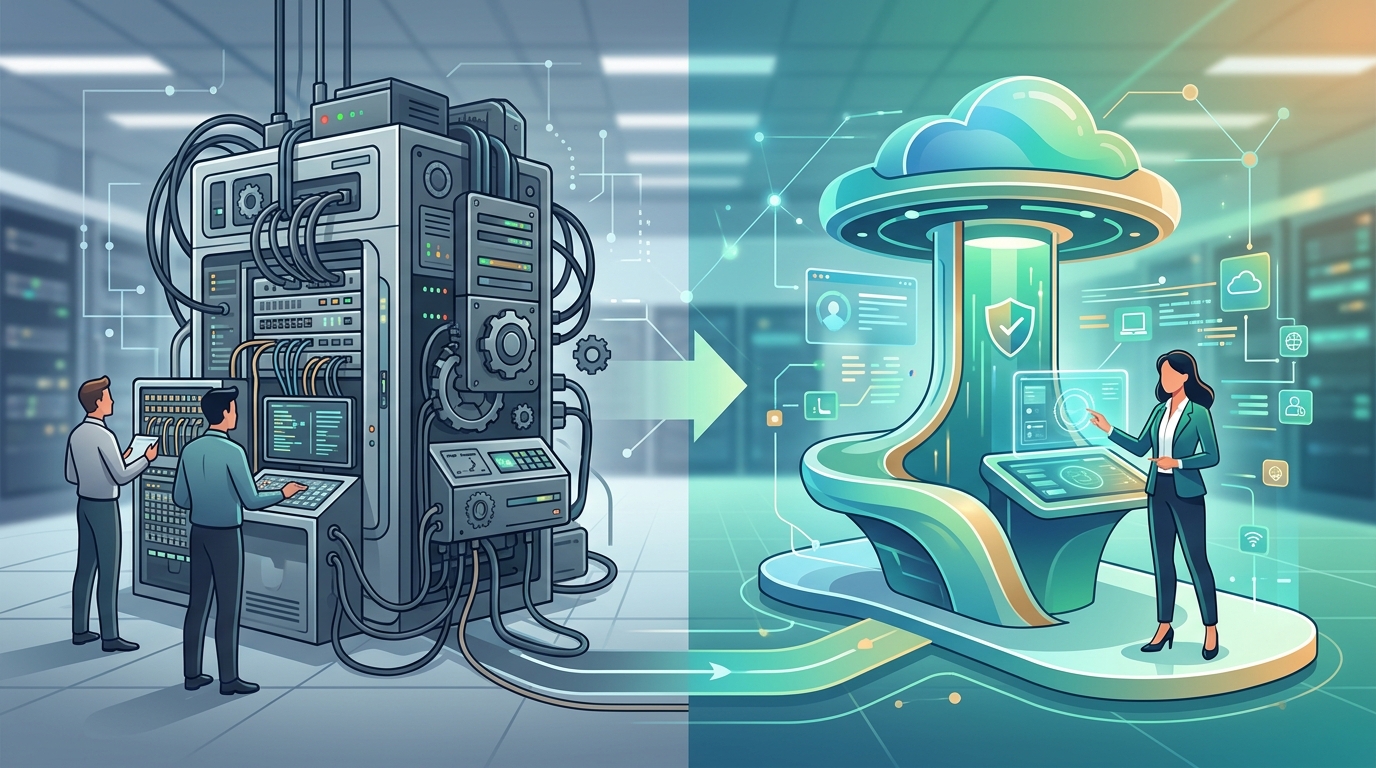
Dalam era jaringan hybrid yang semakin kompleks, kebutuhan akan solusi Network Access Control (NAC) yang adaptif dan efisien menjadi sangat penting. s3m security indonesia menawarkan pendekatan modern sebagai alternatif Cisco ISE yang selama ini dikenal luas. Dengan fokus pada kemudahan deployment, pengelolaan yang sederhana, serta dukungan Zero Trust yang lebih baik, S3M Security menjadi pilihan yang layak dipertimbangkan oleh organisasi yang ingin mengoptimalkan keamanan jaringan mereka tanpa harus menghadapi kompleksitas berlebih.
Keterbatasan Cisco ISE dalam Infrastruktur Hybrid Modern
- Operasional kompleks: Cisco ISE memerlukan manajemen kebijakan dan integrasi yang rumit, sehingga meningkatkan beban operasional tim IT.
- Keterbatasan cloud flexibility: Arsitektur tradisional Cisco ISE tidak sepenuhnya mendukung lingkungan cloud-native atau hybrid, membatasi skalabilitas dan adaptasi jaringan.
- Deployment yang lama: Proses implementasi Cisco ISE seringkali memakan waktu 9 hingga 18 bulan, yang menyebabkan keterlambatan dalam penerapan kebijakan keamanan sesuai kebutuhan bisnis yang dinamis.
Keunggulan Arsitektur Cloud-Native S3M Security Indonesia
- Dukungan deployment beragam: S3M Security dapat diimplementasikan secara on-prem, SaaS, maupun melalui MSSP, memberikan fleksibilitas sesuai kebutuhan organisasi.
- Tanpa ketergantungan hardware: Platform ini tidak mengunci pengguna pada perangkat keras tertentu, memungkinkan skalabilitas dan adaptasi yang lebih mudah.
- Fleksibilitas tinggi untuk jaringan hybrid: S3M dirancang untuk mengakomodasi lingkungan kerja hybrid dengan cabang yang tersebar dan pertumbuhan IoT yang pesat.
- Integrasi native dengan berbagai protokol dan standar industri: S3M mendukung protokol IETF dan IEEE secara penuh, sehingga memudahkan interoperabilitas dengan perangkat dan sistem dari berbagai vendor tanpa hambatan kompatibilitas.
- Arsitektur hybrid control yang simultan: Berbeda dengan Cisco ISE yang memisahkan modul kontrol, S3M memungkinkan pengelolaan agent dan agentless secara bersamaan, memberikan visibilitas dan kontrol yang lebih komprehensif terhadap perangkat di jaringan.
Fitur Zero Trust dan Posture Check di S3M Security Indonesia
S3M Security mengintegrasikan prinsip Zero Trust Network Architecture dengan continuous posture validation yang memastikan setiap endpoint selalu diperiksa secara berkelanjutan. Fitur granular access control memungkinkan pengaturan hak akses yang detail berdasarkan kondisi perangkat dan identitas pengguna. Dengan demikian, S3M mampu memberikan perlindungan yang lebih dinamis dan responsif terhadap ancaman yang berkembang di jaringan modern.
Continuous Posture Validation dan Implikasinya
- Validasi perangkat secara real-time: S3M secara otomatis memeriksa status keamanan perangkat setiap kali terhubung ke jaringan, sehingga potensi risiko dapat diidentifikasi dan ditangani segera.
- Adaptasi kebijakan akses: Berdasarkan hasil posture check, hak akses pengguna dapat disesuaikan secara dinamis, misalnya membatasi akses jika perangkat tidak memenuhi standar keamanan tertentu.
- Meningkatkan kepatuhan regulasi: Dengan fitur ini, organisasi dapat lebih mudah memenuhi persyaratan audit dan compliance terkait keamanan endpoint.
- Pengawasan IoT dan OT yang lebih efektif: Dengan kemampuan DPI-based dan passive device identification, S3M mampu mengawasi perangkat IoT dan OT yang sering kali menjadi titik lemah dalam keamanan jaringan, sehingga akses dapat dikontrol dengan lebih ketat sesuai profil risiko perangkat tersebut.
Pengelolaan Kebijakan Terpusat dengan S3M Security Indonesia
- Satu policy engine terpadu: S3M menyatukan pengelolaan kebijakan untuk wired, wireless, VPN, dan APN dalam satu platform yang mudah diakses.
- Sederhanakan manajemen akses: Pengguna dapat mengatur dan memantau kebijakan keamanan tanpa harus berpindah-pindah konsol atau vendor.
- Pengurangan risiko integrasi: Dengan satu layer kebijakan, risiko kegagalan integrasi antar modul dapat diminimalkan, meningkatkan keandalan sistem.
Manfaat Pengelolaan Terpusat dalam Operasional Harian
- Efisiensi waktu: Tim IT dapat melakukan update kebijakan sekaligus untuk seluruh jenis koneksi, mengurangi waktu yang dibutuhkan untuk konfigurasi manual di berbagai sistem.
- Konsistensi kebijakan keamanan: Pengelolaan terpusat memastikan bahwa aturan keamanan diterapkan secara seragam di seluruh jaringan, mengurangi celah yang bisa dimanfaatkan oleh ancaman siber.
- Monitoring dan pelaporan terpadu: Data aktivitas dan pelanggaran kebijakan dapat diakses dari satu dashboard, memudahkan analisis dan respons cepat terhadap insiden keamanan.
- Pengelolaan multi-tenant dan cabang: Platform ini mendukung pengelolaan kebijakan yang tersegmentasi untuk berbagai cabang dan unit bisnis, sehingga memudahkan organisasi besar dalam mengontrol akses tanpa kehilangan visibilitas dan kontrol pusat.
Dampak Penggunaan S3M Security Indonesia terhadap Efisiensi Operasional
- Pengurangan biaya lisensi: S3M mengurangi kebutuhan lisensi dari beberapa vendor menjadi satu platform terpadu, menekan biaya operasional.
- Waktu deployment singkat: Modul pertama dapat diaktifkan dalam hitungan hari, bukan bulan, mempercepat time-to-value.
- Pengurangan kompleksitas operasional: Dengan arsitektur yang terintegrasi dan manajemen terpusat, beban kerja tim IT berkurang signifikan.
- Skalabilitas yang mudah: S3M memungkinkan penambahan kapasitas dan fitur tanpa perlu downtime yang lama, sehingga organisasi dapat merespon perubahan kebutuhan bisnis dengan cepat.
Selain itu, S3M Security Indonesia menyediakan solusi yang lebih adaptif terhadap kebutuhan jaringan modern dibandingkan dengan Cisco ISE. Dengan kemampuan untuk mengakomodasi berbagai model deployment dan mendukung prinsip Zero Trust secara menyeluruh, S3M membantu organisasi menjaga keamanan tanpa mengorbankan fleksibilitas dan kecepatan operasional. Untuk informasi lebih lanjut mengenai solusi keamanan jaringan yang ditawarkan, Anda dapat mengunjungi halaman solusi S3M Security Indonesia. Sementara itu, perbandingan mendalam antara S3M dan Cisco ISE dapat ditemukan pada situs resmi S3M Security, yang memberikan gambaran lengkap tentang keunggulan platform ini.