Endpoint Security Platform
EndGuard membantu organisasi mengamankan endpoint melalui kontrol berbasis identitas, pemantauan kepatuhan secara berkelanjutan, dan visibilitas menyeluruh terhadap perangkat serta aktivitas pengguna. Dengan pengelolaan yang terpusat, organisasi dapat memperkuat keamanan, menjaga kelangsungan operasional, dan memenuhi kebutuhan regulasi secara lebih efektif
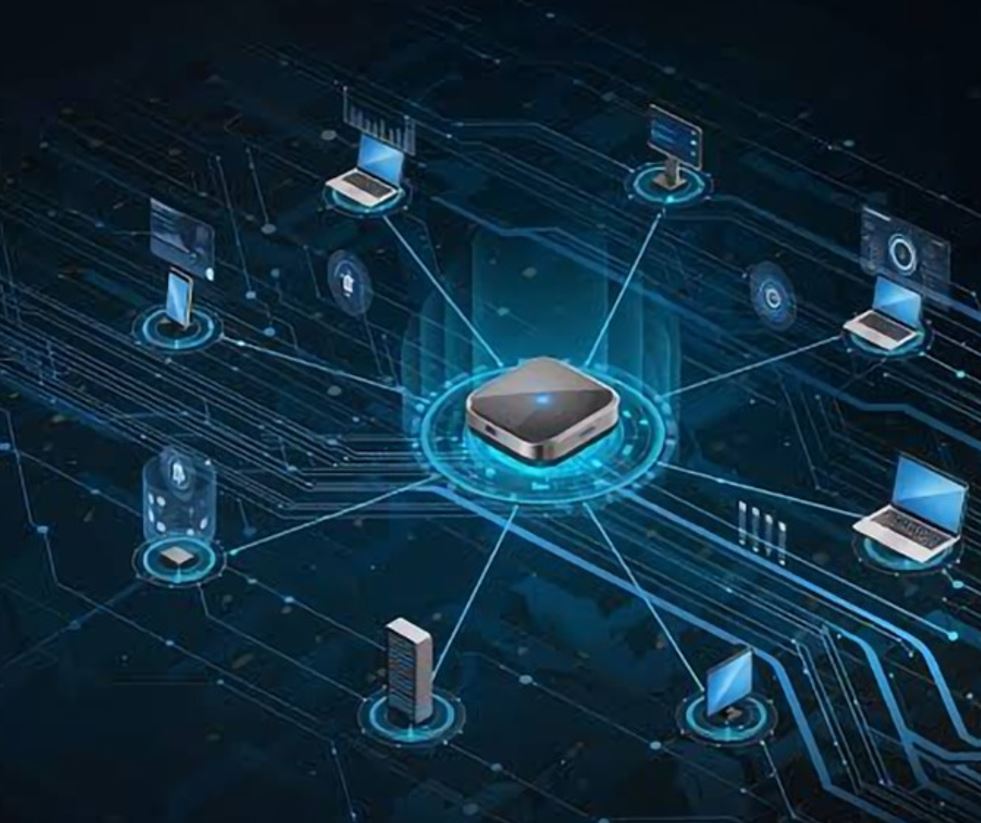
Transformasi digital dan model kerja hybrid membuat organisasi harus mengelola semakin banyak endpoint, mulai dari laptop perusahaan, perangkat kerja jarak jauh, sistem milik kontraktor, hingga workstation administrator yang memiliki hak akses tinggi. Meskipun mendukung produktivitas dan fleksibilitas, kondisi ini juga memperluas permukaan serangan (attack surface) yang perlu diamankan.
Pendekatan keamanan endpoint konvensional tidak lagi memadai untuk menghadapi lingkungan TI yang terus berubah. Endpoint kini berpindah di berbagai jaringan, identitas pengguna bersifat dinamis, dan kondisi keamanan perangkat dapat berubah sewaktu-waktu. Oleh karena itu, organisasi memerlukan pemantauan dan validasi berkelanjutan terhadap identitas serta postur keamanan setiap endpoint.
Dengan kemampuan tersebut, organisasi dapat mendeteksi risiko lebih awal, mencegah akses tidak sah, dan mengurangi potensi ancaman seperti ransomware, pencurian kredensial, maupun pergerakan lateral yang dapat mengganggu operasional dan membahayakan infrastruktur penting
EndGuard tidak menganggap perangkat di jaringan internal sebagai perangkat yang otomatis aman. Setiap endpoint diverifikasi secara berkelanjutan berdasarkan identitas dan kondisi keamanannya, sehingga hanya perangkat yang memenuhi kebijakan keamanan yang dapat mempertahankan akses ke lingkungan enterprise.
EndGuard memvalidasi setiap endpoint secara berkelanjutan untuk membantu mendeteksi dan menghentikan pergerakan ancaman antar sistem. Dengan visibilitas yang lebih baik, organisasi dapat mengurangi risiko penyebaran serangan dan melindungi infrastruktur penting secara lebih efektif.
Endpoint sering menjadi titik awal serangan ransomware melalui email phishing, file berbahaya, atau perangkat penyimpanan yang terinfeksi. EndGuard membantu mendeteksi dan mencegah ancaman lebih dini, sehingga risiko penyebaran serangan ke seluruh jaringan dapat diminimalkan.
Arsitektur Keamanan Endpoint Berbasis Identitas
Lingkungan TI modern membutuhkan perlindungan endpoint yang lebih dari sekadar deteksi malware berbasis signature atau kepercayaan terhadap perangkat yang sudah terhubung ke jaringan. EndGuard menerapkan pendekatan berbasis identitas dengan melakukan validasi berkelanjutan terhadap setiap endpoint sebelum diberikan akses ke sumber daya perusahaan.
Melalui kombinasi verifikasi identitas perangkat, pemeriksaan kondisi keamanan (device posture), deteksi ancaman, dan isolasi otomatis terhadap perangkat berisiko, EndGuard membantu mencegah endpoint yang telah dikompromikan mengakses atau menyebarkan ancaman di lingkungan enterprise. Dengan demikian, keamanan endpoint beralih dari pendekatan reaktif menjadi proses validasi kepercayaan yang berlangsung secara terus-menerus.
EndGuard secara otomatis mendeteksi seluruh endpoint yang terhubung ke jaringan, sehingga perangkat yang tidak dikenal dapat segera diidentifikasi dan diamankan.
EndGuard memverifikasi identitas dan kondisi keamanan endpoint sebelum akses ke jaringan diberikan.
EndGuard memantau aktivitas endpoint secara berkelanjutan untuk mendeteksi perilaku mencurigakan dan menghentikan ancaman sebelum dapat dijalankan.
Saat endpoint yang berisiko terdeteksi, EndGuard secara otomatis mengisolasi perangkat dan membatasi akses untuk mencegah penyebaran ransomware maupun pergerakan ancaman di dalam jaringan.
Dalam lingkungan kerja hybrid, kepercayaan terhadap endpoint tidak dapat lagi diberikan hanya berdasarkan koneksi ke jaringan. EndGuard memverifikasi identitas pengguna, perangkat, dan kondisi keamanan secara terus-menerus sebelum akses diberikan ke sistem perusahaan.
Dengan menggabungkan device fingerprinting, autentikasi pengguna, dan validasi postur keamanan, EndGuard memastikan hanya endpoint yang memenuhi kebijakan keamanan yang dapat mengakses infrastruktur organisasi, sekaligus mengurangi risiko perangkat yang telah dikompromikan.
EndGuard mengenali setiap endpoint melalui hardware fingerprinting untuk memastikan hanya perangkat yang telah terverifikasi yang dapat mengakses infrastruktur enterprise. Perangkat yang tidak dikenal atau menggunakan identitas palsu akan langsung dibatasi.
EndGuard mengaitkan identitas pengguna dengan perangkat yang digunakan untuk memastikan hanya pengguna yang telah terverifikasi yang dapat mengakses dan mengoperasikan endpoint perusahaan
EndGuard memantau dan memverifikasi kondisi keamanan endpoint secara berkelanjutan, mulai dari pembaruan patch, status ancaman, hingga integritas konfigurasi, untuk memastikan perangkat tetap memenuhi kebijakan keamanan organisasi.
EndGuard memvalidasi identitas perangkat dan pengguna secara terus-menerus selama sesi aktif, sehingga keamanan akses tetap terjaga meskipun kondisi perangkat atau tingkat risikonya berubah.
Mesin Kebijakan Keamanan Terpusat
EndGuard dilengkapi Policy Engine yang mengelola dan menerapkan kebijakan keamanan secara otomatis pada seluruh endpoint perusahaan. Dengan melakukan validasi identitas perangkat, konfigurasi sistem, dan kondisi keamanan secara real-time, sistem mampu mendeteksi pelanggaran kebijakan maupun aktivitas berisiko, kemudian menjalankan respons otomatis seperti membatasi akses, menerapkan kontrol keamanan tambahan, atau mengisolasi endpoint dari jaringan. Pendekatan ini memastikan kebijakan keamanan diterapkan secara konsisten, mempercepat mitigasi ancaman, serta membantu organisasi menjaga kepatuhan terhadap standar keamanan yang berlaku.
EndGuard secara otomatis mengisolasi endpoint yang terindikasi berisiko untuk mencegah penyebaran ancaman dan membatasi akses yang tidak sah ke lingkungan enterprise.
EndGuard secara otomatis menerapkan kebijakan keamanan saat mendeteksi aktivitas berisiko atau ketidaksesuaian terhadap standar kepatuhan, sehingga ancaman dapat ditangani lebih cepat
EndGuard menyesuaikan kebijakan keamanan secara otomatis berdasarkan identitas, konteks pengguna, dan kondisi keamanan endpoint.
EndGuard memungkinkan tim keamanan menerapkan kebijakan yang lebih spesifik berdasarkan tingkat risiko endpoint, tingkat sensitivitas aset, dan konteks operasional untuk memastikan kontrol akses yang lebih akurat.
EndGuard mengintegrasikan verifikasi identitas dengan penerapan kebijakan keamanan secara real-time untuk menciptakan perlindungan endpoint yang adaptif. Pendekatan ini memastikan keamanan infrastruktur enterprise tetap terjaga melalui kontrol yang berjalan secara berkelanjutan.
Dengan otomatisasi proses keamanan, organisasi dapat merespons ancaman lebih cepat, mengurangi beban operasional tim TI, serta meningkatkan ketahanan keamanan di seluruh lingkungan enterprise.
Banyak insiden keamanan berawal dari endpoint yang telah terkompromi atau tidak terpantau. Tanpa kontrol yang memadai, satu perangkat dapat menjadi titik awal penyebaran ancaman, pencurian kredensial, maupun akses tidak sah ke sistem penting.
EndGuard mengatasi risiko tersebut melalui verifikasi identitas endpoint secara berkelanjutan dan penerapan kebijakan keamanan otomatis. Dengan pendekatan ini, hanya perangkat yang telah tervalidasi dan memenuhi standar keamanan yang dapat mengakses infrastruktur enterprise.
Aktivitas mencurigakan terdeteksi pada sebuah endpoint yang mengindikasikan potensi penyebaran malware di lingkungan enterprise.
Tanpa respons otomatis, ancaman dapat dengan cepat menyebar ke endpoint lain dan meningkatkan dampak terhadap operasional bisnis.
EndGuard secara otomatis menerapkan kebijakan keamanan untuk mengisolasi endpoint yang berisiko serta membatasi komunikasi dengan perangkat lain di jaringan.
Tim keamanan dapat mempercepat penanganan insiden, membatasi penyebaran ancaman, dan mencegah serangan berkembang menjadi insiden yang lebih serius.
Perangkat yang belum terdaftar mencoba mengakses jaringan perusahaan tanpa melalui proses otorisasi yang berlaku.
Endpoint yang tidak dikelola berpotensi membawa risiko keamanan, mengganggu kepatuhan, dan mengurangi visibilitas terhadap aset TI.
EndGuard secara otomatis mengidentifikasi perangkat baru, melakukan validasi identitas, dan hanya memberikan akses kepada endpoint yang memenuhi kebijakan keamanan.
Organisasi mendapatkan visibilitas yang lebih menyeluruh terhadap seluruh perangkat yang terhubung serta mengurangi risiko dari aset yang tidak terkelola.
Perangkat yang tidak dikelola mencoba mengakses jaringan perusahaan melalui titik akses internal.
Tanpa proses verifikasi, perangkat tersebut dapat menjadi sumber ancaman atau membuka akses yang tidak sesuai dengan kebijakan keamanan organisasi.
EndGuard secara otomatis mengenali identitas perangkat menggunakan hardware fingerprinting, lalu membatasi akses hingga identitas dan kepatuhan perangkat berhasil diverifikasi.
Hanya endpoint yang telah terautentikasi dan memenuhi kebijakan keamanan yang dapat mengakses sumber daya perusahaan, sehingga risiko akses tidak sah dapat diminimalkan.
Endpoint mengalami penurunan tingkat keamanan akibat patch yang belum diperbarui atau terdeteksi aktivitas yang mencurigakan.
Perangkat yang tidak sesuai dengan kebijakan keamanan dapat meningkatkan risiko eksploitasi dan mengancam keamanan lingkungan enterprise.
EndGuard memantau kepatuhan endpoint secara real-time dan secara otomatis membatasi akses perangkat hingga persyaratan keamanan kembali terpenuhi.
Tim keamanan dapat menjaga kepatuhan endpoint secara konsisten, mengurangi risiko eksploitasi, dan melindungi infrastruktur penting dari perangkat yang berisiko.
Seiring meningkatnya jumlah endpoint di lingkungan enterprise, organisasi memerlukan visibilitas yang lebih baik dan kontrol keamanan yang konsisten. Perlindungan yang hanya berfokus pada perimeter jaringan tidak lagi cukup untuk mengelola akses perangkat, menjaga kepatuhan, dan mengurangi risiko dari endpoint yang tidak terverifikasi.
EndGuard menghadirkan tata kelola keamanan berbasis identitas dengan validasi endpoint secara berkelanjutan dan penerapan kebijakan keamanan secara otomatis. Hal ini membantu organisasi memperkuat kontrol akses, meningkatkan kepatuhan, dan menjaga keamanan infrastruktur secara menyeluruh.
Kelola identitas pengguna, akses jaringan, kondisi keamanan endpoint, dan kebijakan keamanan melalui satu platform terpusat untuk menyederhanakan pengelolaan keamanan enterprise.
Mempermudah pemenuhan standar kepatuhan nasional maupun internasional melalui otomatisasi penerapan kebijakan keamanan, pemantauan, dan pencatatan aktivitas secara terpusat.
Melindungi layanan dan infrastruktur penting dari gangguan akibat serangan siber maupun akses yang tidak berwenang, sehingga operasional bisnis tetap berjalan dengan aman.
Memberikan akses yang aman bagi karyawan dan tim lapangan untuk terhubung ke sumber daya perusahaan dari berbagai lokasi tanpa mengurangi tingkat keamanan jaringan.
Menerapkan kebijakan keamanan secara terpusat untuk mendukung pertumbuhan organisasi di berbagai lokasi, pengguna, dan perangkat yang terus berkembang.
Menyediakan pemantauan real-time terhadap perangkat, pengguna, dan aktivitas jaringan agar organisasi memiliki visibilitas menyeluruh terhadap lingkungan TI.
EndGuard membantu organisasi merancang arsitektur keamanan endpoint yang mengutamakan identitas, visibilitas menyeluruh, dan kontrol akses yang berkelanjutan. Solusi ini memungkinkan penerapan kebijakan keamanan yang konsisten untuk melindungi infrastruktur enterprise dari risiko akses yang tidak sah.
Tim ahli kami siap membantu menyusun strategi keamanan endpoint yang selaras dengan kebutuhan bisnis, operasional, serta regulasi yang berlaku, sehingga implementasi keamanan dapat berjalan lebih efektif dan terukur.
S3M Security Indonesia adalah bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi S3M Security. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.