Platform NAC Perusahaan
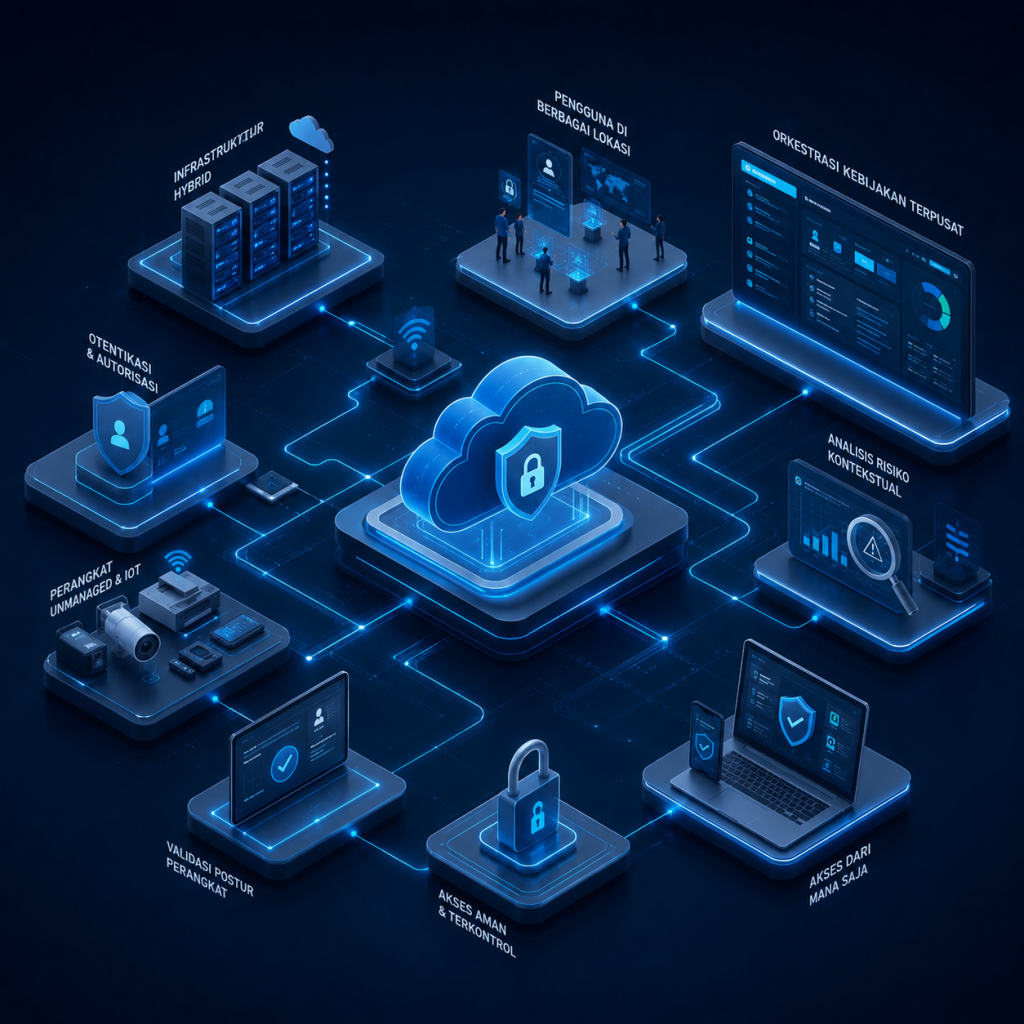
ConnGuard merupakan solusi Enterprise Network Access Control (NAC) yang menerapkan prinsip Zero Trust berbasis identitas untuk mengamankan akses jaringan pada lingkungan hybrid, mendukung pengguna di berbagai lokasi, serta mengelola perangkat yang tidak berada di bawah kendali organisasi.
Infrastruktur IT Modern Membutuhkan Pendekatan Kontrol Akses yang Lebih Cerdas
Transformasi digital telah memperluas jaringan enterprise hingga mencakup lingkungan cloud, kantor cabang, tenaga kerja hybrid, serta perangkat IoT yang terus bertambah. Di tengah infrastruktur yang semakin dinamis, pendekatan keamanan berbasis VLAN statis dan alamat IP tidak lagi memadai. Organisasi membutuhkan kontrol akses berbasis identitas yang mampu memberikan visibilitas, keamanan, dan perlindungan yang konsisten di seluruh lingkungan jaringan
Seiring bertambahnya perangkat seperti printer, sistem medis, endpoint BYOD, perangkat kontraktor, dan IoT yang terhubung ke jaringan perusahaan, tantangan keamanan juga semakin besar. Tanpa visibilitas yang komprehensif serta klasifikasi perangkat secara otomatis, aset-aset tersebut dapat menjadi titik lemah yang memperluas permukaan serangan dan meningkatkan risiko keamanan di lingkungan enterprise
Di era infrastruktur hybrid dan jaringan yang semakin terdistribusi, pendekatan keamanan berbasis alamat IP tidak lagi memadai. Organisasi membutuhkan kontrol akses yang berfokus pada identitas pengguna, tingkat keamanan perangkat, dan konteks risiko secara real-time. Dengan pendekatan ini, setiap permintaan akses dapat divalidasi secara lebih akurat, sehingga mendukung implementasi Zero Trust yang konsisten di seluruh lingkungan enterprise.
Seiring berkembangnya lingkungan TI yang mencakup cloud, kantor cabang, dan infrastruktur hybrid, pengelolaan keamanan sering kali menjadi terfragmentasi di berbagai platform. Organisasi membutuhkan orkestrasi kebijakan yang terpusat agar kontrol akses dapat diterapkan secara konsisten, memberikan visibilitas menyeluruh, serta memastikan standar keamanan yang seragam di setiap titik akses jaringan
Lapisan Solusi
ConnGuard menghadirkan solusi Enterprise Network Access Control (NAC) yang membantu organisasi menerapkan Zero Trust berbasis identitas di seluruh lingkungan hybrid. Setiap permintaan akses dievaluasi berdasarkan identitas pengguna, tingkat kepatuhan perangkat, dan kondisi risiko secara real-time, sehingga keputusan akses tidak lagi bergantung pada kebijakan jaringan yang bersifat tetap.
Melalui integrasi autentikasi, otorisasi, pemeriksaan keamanan perangkat, serta pengelolaan kebijakan dalam satu platform, ConnGuard memberikan kontrol akses yang lebih adaptif, konsisten, dan mudah dikelola di seluruh infrastruktur perusahaan.
Mengintegrasikan Agent-Based dan Agentless dalam Satu Platform Enterprise NAC
ConnGuard menghadirkan arsitektur hybrid yang menggabungkan validasi endpoint berbasis agent dan identifikasi perangkat tanpa agent dalam satu platform Enterprise NAC. Dengan visibilitas menyeluruh terhadap endpoint, perangkat IoT, BYOD, dan perangkat unmanaged, ConnGuard memungkinkan organisasi menerapkan kontrol akses berbasis Zero Trust secara konsisten tanpa menambah kompleksitas operasional.
ConnGuard menggunakan agent endpoint yang ringan untuk mengevaluasi kondisi keamanan perangkat secara real-time, termasuk sistem operasi, patch keamanan, antivirus, enkripsi disk, dan kepatuhan aplikasi. Hasil evaluasi ini menjadi dasar penerapan kontrol akses yang dinamis, sehingga hanya perangkat yang memenuhi kebijakan keamanan organisasi yang dapat mengakses jaringan.
ConnGuard mengidentifikasi perangkat unmanaged dan IoT menggunakan DHCP fingerprinting, MAC profiling, serta analisis perilaku jaringan. Setiap perangkat diklasifikasikan secara otomatis dan diberikan kebijakan akses yang sesuai berdasarkan konteks, tanpa memerlukan instalasi agent atau perangkat lunak tambahan.
ConnGuard dirancang untuk menghilangkan hambatan operasional yang umum ditemukan pada solusi NAC konvensional. Jika suatu endpoint tidak memenuhi kebijakan keamanan dan harus diisolasi, administrator TI tetap dapat mengakses perangkat tersebut melalui koneksi yang aman untuk melakukan analisis, perbaikan, dan pemulihan tanpa mengganggu proses operasional.
Pada solusi NAC konvensional, perangkat yang tidak memenuhi kebijakan keamanan akan langsung diisolasi dari jaringan. Akibatnya, tim TI kehilangan akses untuk melakukan remediasi secara remote, sehingga proses penanganan insiden menjadi lebih lambat, kurang efisien, dan membutuhkan lebih banyak sumber daya
ConnGuard menyediakan akses jarak jauh yang aman ke perangkat yang dikarantina maupun berada di luar jaringan perusahaan. Seluruh proses dilakukan langsung melalui platform tanpa memerlukan VPN atau aplikasi remote pihak ketiga, sehingga remediasi dapat dilakukan lebih cepat, aman, dan efisien.
ConnGuard dirancang untuk menghilangkan hambatan operasional yang umum ditemukan pada solusi NAC konvensional. Jika suatu endpoint tidak memenuhi kebijakan keamanan dan harus diisolasi, administrator TI tetap dapat mengakses perangkat tersebut melalui koneksi yang aman untuk melakukan analisis, perbaikan, dan pemulihan tanpa mengganggu proses operasional.
Setiap koneksi diverifikasi berdasarkan identitas pengguna, kondisi keamanan perangkat, dan konteks akses sebelum diizinkan terhubung ke jaringan, sehingga kontrol akses dapat diterapkan secara aman dan konsisten.
ConnGuard menerapkan kebijakan akses secara dinamis berdasarkan identitas, tingkat risiko, dan kepatuhan perangkat. Dengan pendekatan ini, kontrol akses menjadi lebih adaptif, konsisten, dan tidak lagi bergantung pada segmentasi VLAN maupun kebijakan statis
ConnGuard menghubungkan identitas pengguna dan informasi sesi dengan firewall untuk mendukung kebijakan keamanan berbasis identitas. Dengan cara ini, kontrol akses menjadi lebih akurat, adaptif, dan tidak lagi bergantung pada alamat IP.
ConnGuard membantu organisasi mengurangi risiko siber, meningkatkan ketahanan operasional, dan memperluas visibilitas jaringan melalui kontrol akses berbasis identitas. Dengan pendekatan ini, keamanan tidak hanya melindungi infrastruktur, tetapi juga memberikan dampak nyata terhadap efisiensi operasional dan keberhasilan bisnis
ConnGuard membatasi risiko akses tidak sah dengan memverifikasi identitas pengguna, kondisi perangkat, dan tingkat risiko sebelum akses diberikan. Didukung segmentasi jaringan yang dinamis, solusi ini membantu mencegah penyebaran ancaman dan memperkuat keamanan di seluruh lingkungan enterprise
ConnGuard mengotomatiskan penerapan kebijakan akses sehingga kebutuhan akan konfigurasi VLAN secara manual dan proses troubleshooting yang reaktif dapat diminimalkan. Hal ini memungkinkan tim TI mengalokasikan lebih banyak waktu untuk meningkatkan performa, keamanan, dan inovasi infrastruktur
ConnGuard menghadirkan visibilitas real-time di seluruh lingkungan jaringan wired, wireless, dan hybrid untuk mendukung pemantauan keamanan serta kepatuhan secara berkelanjutan. Dengan pendekatan ini, organisasi selalu siap menghadapi audit tanpa bergantung pada pemeriksaan berkalaJ
ConnGuard menghadirkan kontrol akses berbasis identitas yang konsisten di lingkungan kantor, remote, dan mobile. Dengan satu kebijakan terpadu, organisasi dapat menjaga keamanan tanpa menambah kompleksitas pengelolaan akses.
S3M Security Indonesia adalah bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi S3M Security. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.